l6f384版主
國家中山科學研究院(中科院)「採購資訊網」8月底突然大量寄發過期採購詢價通知,引發外界關注。中科院最初說明,事件可能是進行人工智慧代理人(AI Agent)資安測試時,程式「跨越原本權限」造成異常派送,初步判斷並非外力入侵。不過經進一步調查後,中科院5日改口證實,採購資訊網確實遭到境外IP破解。
中科院表示,該系統原程式開發商為方便管理,在網站內藏有隱蔽的排程管理介面,遭境外IP破解登入後,觸發特定排程指令,導致系統重新向合作供應商發送過去的詢價案件通知。相關隱藏功能已由網站開發商確認並完成修正。
對於前後說法不同,中科院解釋,事發當時採購網測試區正進行AI代理人訓練,因此第一時間研判可能與AI測試有關,直到原系統開發商提供完整報告後,才釐清真正原因是外部IP入侵並啟動隱藏排程功能。
中科院也坦承,此次事件凸顯早期系統管理存在漏洞。該採購資訊網於2019年建置,院方過去未依目前軟體供應鏈安全政策精神,回溯清查既有系統中的隱藏功能。中科院自2025年起已要求新購置系統委外開發商提供「軟體物料清單」(SBOM),掌握軟體組成及來源,但此次舊系統並未同步進行相關檢查。
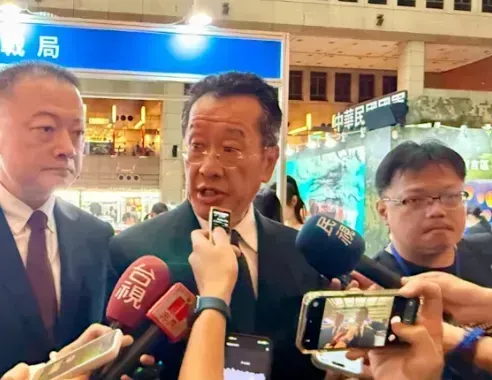
國防部長顧立雄5日表示,經調查確認,中科院採購資訊網委外承包商的管理介面確實遭到侵入,而且中科院第一時間並未察覺,直到事後才發現並發布更正聲明。
顧立雄強調,國防部會要求中科院全面檢討、改進,針對管理缺失進行咎責,並建立相關標準作業程序(SOP),避免類似事件再次發生。
中科院則表示,後續將要求廠商提供完整SBOM,全面掌握系統功能,並重新檢討資安事件應變流程,同時在外網系統增設異常資訊派送告警、服務強制暫停、限流及自動封鎖等機制,以利及早發現異常並快速處置,相關責任及改善措施也將持續追蹤。