l6f384版主
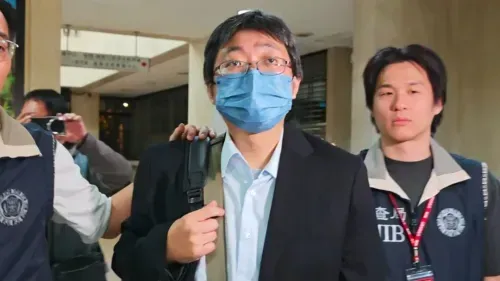
國家資通安全研究院爆發內部系統遭違法利用案件,台北地檢署今(18)日偵查終結,依違反《個人資料保護法》及《刑法》妨害電腦使用等罪嫌,起訴前瞻中心副主任許世璋、前研發組經理彭敏君,以及研究員丁柏楓、李昱勳4人。檢方查出,4人涉嫌利用資安院網站系統存在的權限漏洞,透過自行開發的爬蟲程式大量擷取院內公文、人事及流程表單資料,從2025年6月底至2026年3月中旬,累計自動連線達20萬7938次,平均每次間隔約2.6秒。
資安院是2023年成立的行政法人,主管機關為數位發展部,主要任務包括資通安全科技研發及應用,並承接國家核心科技研究計畫。根據北檢起訴內容,案件起因於2024年初,彭敏君發現院內人事系統存在權限漏洞,可以取得全院人員資料,並將相關資料提供給許世璋。隔年1月,許世璋因認為院內專案計畫經費管理及結報效率不佳,曾向院長提出由前瞻中心開發新型財務管理系統的構想,但未獲同意。
檢方指控,許世璋之後仍與彭敏君討論,並指示丁柏楓利用網站API權限控管漏洞,製作自動化爬蟲程式,擷取流程表單及人事系統資料。由於部分大額採購資訊存在公文系統,後續又製作另一套程式擷取公文內容,並進一步以微軟Azure大型語言模型API進行資料分析,再將整理後的內容存放於前瞻中心共享資料夾。
案件後續也涉及內外網連線問題。2025年5月資安院停止內外網VPN連通後,原本的爬蟲程式受到影響,檢方認定彭敏君再指示李昱勳協助建置跳板,使相關程式得以繼續連線至內部系統。到了同年6月底,相關系統完成並提供前瞻中心人員使用。
北檢統計,截至2026年3月13日,相關爬蟲程式共自動連線20萬7938次,平均約每2.6秒連線一次,讀取量占全院職員資料讀取比例約85%。檢方因此認定,4人未經授權逾越系統權限,大量取得公文、人事及流程表單等資料,涉及非法蒐集、處理及利用個人資料,以及入侵電腦設備、取得電磁紀錄、製作妨害電腦使用程式等罪嫌。
不過,檢方在起訴書中也特別說明,目前尚無證據顯示相關內部資料已外洩至資安院現任或前任員工以外的對象。檢察官並考量4名被告素行、涉案背景及檢方認定的犯案目的,認為是為處理經費結報而逾越權限。
北檢因此表示,若4人在法院審理期間坦承犯行,建請法院審酌資安院方面的意見,以及4人的犯後態度,量處適當之刑,以啟自新。全案目前已進入法院審理程序,4名被告仍應受無罪推定原則保障。